
Cybersécurité des dispositifs médicaux : et si le véritable enjeu était la confiance ?
La transformation numérique de la santé s’accélère : dispositifs médicaux connectés, intelligence artificielle, télésurveillance, partage de données de santé… Les innovations se multiplient et ouvrent des perspectives considérables pour les professionnels de santé comme pour les patients.
Mais cette accélération s’accompagne d’une responsabilité croissante. Comment garantir que ces dispositifs restent fiables, sûrs et dignes de confiance tout au long de leur cycle de vie ?
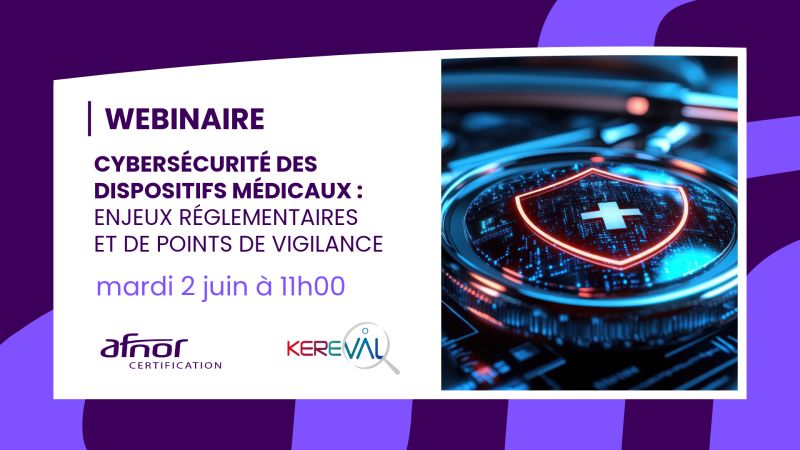
C’est précisément le sujet que nous avons eu le plaisir d’aborder lors d’un webinaire organisé avec AFNOR Certification, consacré à la cybersécurité des dispositifs médicaux, le 2 juin dernier. (lien vers le replay).
La cybersécurité n’est pas seulement un sujet technique
Pendant longtemps, la cybersécurité était perçue comme une problématique informatique. Mais au regard des impacts que peuvent avoir les cyberattaques, elle ne peut plus être traitée comme un simple sujet informatique, laissé aux seuls informaticiens. Aujourd’hui, elle est devenue un enjeu majeur pour l’ensemble de l’écosystème de santé.
Une vulnérabilité peut :
– compromettre la disponibilité d’un dispositif médical ;
– exposer des données de santé sensibles ;
– servir de point d’entrée vers un système d’information hospitalier ;
– dans certains cas, avoir un impact direct sur la prise en charge d’un patient.
Dans ce contexte, le cadre réglementaire évolue rapidement. MDR, AI Act, NIS2, Cyber Resilience Act… autant de textes qui poursuivent un objectif commun : renforcer la sécurité des solutions numériques en santé et accompagner la montée en maturité de l’ensemble des acteurs.
La sécurité n’est pas un contrôle final. C’est une exigence qui se construit dès la conception.
C’est sans doute le message le plus important que nous souhaitions partager.
Beaucoup de fabricants considèrent encore les audits de cybersécurité comme une étape finale, réalisée juste avant la mise sur le marché. En réalité, cette approche n’est plus suffisante : la cybersécurité doit être intégrée dès les premières phases de conception.
Penser *Security by Design* n’est pas une simple liste de « bonnes pratiques cyber ». C’est une démarche de maîtrise des risques cyber intégrée au cycle de vie du dispositif médical.
Cette démarche conduit notamment à :
– réaliser une analyse de risques dès la conception de son produit;
– réduire la surface d’attaque en limitant les fonctions, interfaces et accès qui pourraient être exploités ; – mettre en œuvre une défense en profondeur ;
– anticiper les mises à jour et la correction des vulnérabilités,
– prévoir le maintien en condition de sécurité.
La cybersécurité représente un coût. Elle est encore trop souvent perçue comme un surcoût venant s’ajouter aux coûts de développement d’un DM. Pourtant, plus les sujets de cybersécurité sont pris en compte tôt dans le cycle de développement, plus ils sont simples à intégrer et plus les coûts associés peuvent être maîtrisés. Découvrir une vulnérabilité tardivement peut nécessiter de revoir des choix d’architecture, de retarder une mise sur le marché. Et la, ça coute !
Les référentiels tels que l’IEC 81001-5-1, l’IEC 62443 ou encore l’IEC 62304 apportent une méthodologie reconnue pour intégrer la cybersécurité tout au long du développement logiciel. Ils permettent non seulement de répondre aux attentes des autorités réglementaires, mais surtout de développer des produits plus robustes et plus faciles à maintenir dans le temps.
Car la conformité reste indispensable mais elle ne suffit pas à elle seule à garantir qu’un dispositif résistera aux menaces de demain.
Tester pour progresser
Lorsque l’on évoque un audit de cybersécurité, beaucoup pensent immédiatement au test d’intrusion ou pentest. En réalité, un audit peut couvrir un périmètre bien plus large en fonction des besoins et de la vie du DM.
- Audit d’architecture : vérifier comment les différents composants du dispositif communiquent entre eux et identifier d’éventuels points faibles dans sa conception.
- Audit de configuration : vérifier que les équipements, systèmes ou logiciels sont correctement configurés et que les paramètres de sécurité sont adaptés.
- Audit de code : examiner le code source à la recherche de failles de sécurité susceptibles d’être exploitées.
- Audit organisationnel : mesurer la capacité du fabricant à prendre en compte la cybersécurité, à la gérer et à la maintenir tout au long du cycle de vie du dispositif.
- Audit d’intrusion (pentest) : se placer dans la position d’un attaquant pour tenter d’exploiter concrètement les failles du dispositif et vérifier l’efficacité des protections en place.
L’objectif n’est pas uniquement de détecter des failles. Il est surtout de fournir une vision objective du niveau de maturité cyber et d’accompagner les équipes dans une démarche d’amélioration continue.
« Qu’est-ce que je veux vérifier, à quel moment du cycle de vie et avec quel niveau de profondeur ? »
La cybersécurité n’est pas un état que l’on atteint une fois pour toutes. C’est un processus qui évolue au même rythme que les menaces.
Construire la confiance numérique au delà de la cybersécurité
Chez Kereval, nous accompagnons depuis plus de vingt ans les acteurs de la santé dans la qualité logicielle, l’interopérabilité et la conformité des systèmes numériques. La cybersécurité s’inscrit aujourd’hui naturellement dans cette continuité.
Un dispositif médical de confiance ne repose jamais sur une seule expertise. Il doit être interopérable, sécurisé, robuste tout au long de son cycle de vie, le tout dans un cadre de conformité réglementaire.
Ces dimensions ne doivent pas être considérées séparément. Elles participent toutes à un même objectif : garantir qu’un dispositif médical puisse être utilisé de manière fiable dans son contexte d’usage.
C’est cette vision que nous portons chez Kereval. Parce qu’au final, la question n’est plus simplement de savoir si un dispositif médical fonctionne. La véritable question est : peut-on lui faire confiance ?
Vous souhaitez évaluer la maturité cyber de votre dispositif médical ?
Contactez nos experts pour un diagnostic Security by Design.